LLMjacking : quand des pirates utilisent votre IA à vos frais

LLMjacking

LLMjacking : des pirates utilisent votre IA à vos frais !

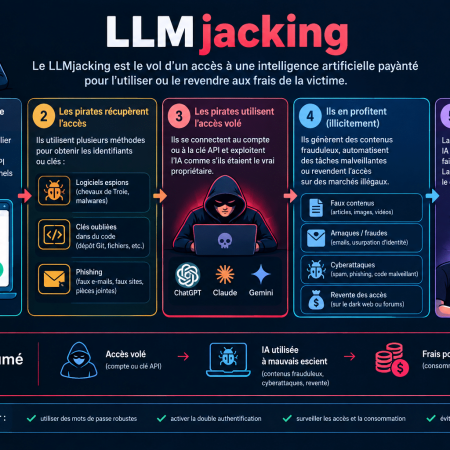
Le LLMjacking est le vol d’un accès à une intelligence artificielle payante (compte ChatGPT, Claude ou Gemini, clé API) pour l’utiliser ou le revendre aux frais de la victime. Les pirates récupèrent ces accès grâce à des logiciels espions, des clés oubliées dans du code ou du phishing, puis s’en servent pour générer des contenus frauduleux ou mener d’autres cyberattaques. Pour vous protéger, activez la double authentification, fixez des plafonds de dépense et surveillez toute consommation inhabituelle.

Votre abonnement à une IA peut intéresser les cybercriminels autant que votre compte bancaire. Depuis 2024, le LLMjacking permet à des pirates de profiter de modèles d’IA payants sans débourser un centime, en laissant la facture et les risques à leurs victimes.

Profil

Ce que le pirate vise

Risque principal

Particulier abonné à une IA

Mot de passe, session de connexion

Compte revendu, conversations lues

Freelance, développeur, TPE

Clé API

Facture imprévue, quota épuisé

Entreprise

Identifiants cloud

Facture massive, fuite de données, attaques menées en son nom

Comment fonctionne une attaque de LLMjacking

Une attaque se déroule presque toujours en trois temps : le vol de l’accès, sa vérification, puis son exploitation ou sa revente.

Étape 1 : le vol de l’accès

Les pirates disposent de quatre portes d’entrée principales.

Porte d’entrée

Comment ça marche

Qui est visé

Logiciel espion (infostealer)

Caché dans un logiciel piraté, une fausse mise à jour ou une pièce jointe, il aspire mots de passe, sessions de connexion et fichiers de configuration

Particuliers, développeurs

Clé oubliée dans du code

Une clé API publiée par erreur sur GitHub, dans une application mobile ou dans le code d’un site web

Développeurs, startups

Serveur ou cloud mal protégé

Un logiciel non mis à jour ou un conteneur public laisse voir ses identifiants

Entreprises

Phishing

Un faux message « OpenAI » ou « Google » demande de se reconnecter sur une page piégée

Tout le monde

Étape 2 : la vérification discrète

Une fois la clé récupérée, des scripts automatiques testent si elle fonctionne et ce qu’elle permet. La société Entro Labs a volontairement exposé de vraies clés AWS sur GitHub, Pastebin et Reddit : les premiers pirates s’en sont servis entre 9 et 17 minutes plus tard. Ils évitent les requêtes qui déclenchent habituellement des alertes et commencent par estimer la valeur du compte.

Les attaquants ne se contentent plus des modèles déjà activés. Sysdig a constaté qu’ils activent directement de nouveaux modèles avec les identifiants volés, ce qui fait grimper la facture.

Étape 3 : l’exploitation ou la revente

L’accès volé sert ensuite à plusieurs usages :

Les revendeurs regroupent souvent plusieurs comptes volés derrière un même service. Si un compte est bloqué, le trafic bascule sur le suivant. Selon Google, certaines annonces proposent un accès aux modèles de Google, Anthropic et OpenAI avec des réductions allant jusqu’à 97 %.

Pourquoi le LLMjacking est dangereux

Le LLMjacking coûte cher, expose vos données et peut faire de vous le complice involontaire d’autres attaques.

Une facture qui explose en quelques heures

Les services d’IA sont facturés à l’usage. Quand un pirate fait tourner des milliers de requêtes avec votre clé, c’est votre carte bancaire qui est débitée. Les premières études de Sysdig estimaient le coût à 46 000 dollars par jour pour une entreprise victime, puis à plus de 100 000 dollars par jour avec les modèles les plus puissants.

Les particuliers et indépendants ne sont pas épargnés. Okta cite trois cas récents : près d’un million de dollars perdus par une entreprise, 25 000 dollars facturés à un architecte logiciel et 600 000 dollars de crédits IA envolés pour une organisation qui teste des modèles d’IA.

Vos conversations et documents exposés

Un compte IA contient souvent bien plus qu’un historique de discussions. Vous y avez sans doute envoyé des contrats, des fiches de paie, du code ou des informations médicales. Si le compte est relié à votre messagerie ou à votre stockage en ligne, le pirate peut aussi y accéder.

Votre compte devient une arme

Le trafic du pirate se mélange au vôtre. Pour le fournisseur, c’est vous qui générez des mails de phishing, du code malveillant ou des attaques contre d’autres organisations. Votre compte peut être suspendu, et votre responsabilité questionnée si vous êtes une entreprise.

Un marché noir de mieux en mieux organisé

En septembre 2026, le Google Threat Intelligence Group a décrit un marché clandestin en pleine croissance : plus d’acheteurs, plus de vendeurs, et un prix moyen des comptes IA volés qui a plus que doublé en 2026. La demande se concentre sur Claude et Gemini, ainsi que sur des outils de programmation comme Cursor Pro et Devin. Le CERT UE, l’équipe de cybersécurité des institutions européennes, a lui aussi signalé cette tendance dans sa note d’octobre 2026.

LLMjacking : les signes qui doivent vous alerter

Une consommation que vous ne reconnaissez pas est souvent le premier indice d’un LLMjacking.

  • Votre quota de messages ou de crédits est épuisé alors que vous avez peu utilisé le service.
  • Votre facture ou votre tableau de bord affiche un pic de dépenses inexpliqué.
  • Des conversations que vous n’avez pas lancées apparaissent dans votre historique.
  • Vous recevez une alerte de connexion depuis un pays ou un appareil inconnu.
  • Un modèle que vous n’utilisez jamais apparaît dans vos statistiques d’usage.
  • Le fournisseur vous écrit pour signaler un usage contraire à ses conditions, ou suspend votre compte.

Comment se protéger du LLMjacking

Pour les particuliers

  1. Activez la double authentification sur ChatGPT, Claude, Gemini, Le Chat et le compte Google ou Microsoft qui vous sert à vous connecter.
  2. Utilisez un mot de passe unique, stocké dans un gestionnaire de mots de passe.
  3. Installez un antivirus à jour : c’est votre meilleure défense contre les logiciels espions qui volent les sessions de connexion.
  4. N’installez que les applications officielles. Les extensions de navigateur et les clients IA « gratuits » non officiels peuvent capter vos identifiants.
  5. Ne téléchargez jamais de logiciel piraté ou de « crack » : c’est le premier vecteur d’infection par infostealer.
  6. Déconnectez régulièrement les sessions actives depuis les paramètres de votre compte IA.
  7. Ne partagez pas votre abonnement avec des inconnus, même contre une réduction.

Pour les indépendants, développeurs et TPE

  1. Fixez un plafond de dépenses mensuel chez chaque fournisseur d’IA. Une clé volée coûtera au pire ce montant.
  2. Créez une clé par usage et par environnement (test, production), avec les droits minimum.
  3. Ne placez jamais une clé dans le code d’une application mobile ou d’un site web : elle devient publique. Faites passer les appels par un serveur qui garde la clé.
  4. Stockez les clés dans un coffre à secrets ou des variables d’environnement, jamais en clair dans un dépôt Git. Une clé passée une seule fois dans l’historique Git doit être considérée comme compromise.
  5. Changez vos clés régulièrement et supprimez celles des projets abandonnés.
  6. Activez les alertes de consommation et surveillez les connexions depuis des régions inhabituelles.
  7. Limitez les clés confiées à des outils tiers (plateformes d’évaluation, assistants de code, extensions).

Les outils utiles

Besoin

Solutions françaises

Alternatives internationales

Gestionnaire de mots de passe

LockPass, Dashlane (fondé à Paris)

Bitwarden, 1Password, Proton Pass

Protection contre les logiciels espions

HarfangLab (entreprises)

Bitdefender, ESET

Détection de clés dans le code

GitGuardian

GitHub Secret Scanning, TruffleHog

Coffre à secrets pour clés API

Scaleway Secret Manager, OVHcloud KMS

AWS Secrets Manager, Azure Key Vault, HashiCorp Vault

Votre compte IA a été piraté : que faire ?

Agissez dans l’ordre suivant, car chaque heure compte quand la facture tourne.

  1. Révoquez la clé API concernée ou déconnectez toutes les sessions depuis les paramètres du compte.
  2. Lancez une analyse antivirus complète avant de changer quoi que ce soit. Si un logiciel espion est encore actif, il volera aussi le nouveau mot de passe.
  3. Changez vos identifiants : nouveau mot de passe unique, double authentification activée, nouvelles clés API stockées hors du code.
  4. Abaissez le plafond de facturation, vérifiez les modèles activés et retirez votre carte si besoin.
  5. Contactez le support du fournisseur avec les dates et montants concernés, et demandez un geste sur la facture.
  6. Demandez de l’aide et signalez l’incident. Le service public 17Cyber, lancé en mars 2026, et cybermalveillance.gouv.fr vous orientent. Conservez les preuves (captures, factures, alertes) et portez plainte au commissariat ou à la gendarmerie.
  7. Pour une entreprise, si des données personnelles ont pu fuiter via le compte, le RGPD impose de notifier la CNIL dans les 72 heures.

FAQ sur le LLMjacking

Les comptes IA gratuits sont aussi concernés ?

Oui, mais le risque est différent. Sans moyen de paiement enregistré, pas de facture à craindre. Votre historique de conversations reste en revanche lisible par le pirate, et le compte peut servir à des usages malveillants qui vous seront attribués.

Qui rembourse la facture en cas de LLMjacking ?

Aucun remboursement n’est garanti. Les fournisseurs d’IA et de cloud examinent les demandes au cas par cas, et la réponse dépend souvent de la rapidité de votre signalement et des protections que vous aviez mises en place. Le plafond de dépenses reste la seule garantie fiable.

Quelle différence avec le jailbreak ou l’injection de prompt ?

Le jailbreak et l’injection de prompt manipulent directement le modèle pour lui faire exécuter des consignes interdites. Le LLMjacking ne touche pas au modèle : il vole l’accès, autrement dit le compte ou la clé qui permet de l’utiliser. Les deux peuvent se combiner, quand un pirate utilise un compte volé pour tenter de contourner les protections d’une IA.

Une assurance cyber couvre le LLMjacking ?

Certains contrats pour professionnels couvrent les frais de réponse à incident et les pertes liées à une intrusion. La prise en charge d’une facture d’IA frauduleuse dépend des clauses : vérifiez votre contrat ou interrogez votre assureur.

Auteur / autrice

Plus d'articles :

Cybersécurité des enfants

Cybersécurité des enfants : comment les protéger ?

Le risque est que votre enfant soit dirigé vers des contenus indésirables par simple erreur de frappe ou qu’il subisse des pressions psychologiques en ligne. Instaurer les bons réflexes pour protéger votre foyer et garantir une navigation sereine aux jeunes utilisateurs.