Ransomware (rançongiciel) : définition, et que faire si vos fichiers sont bloqués
Un ransomware, ou rançongiciel, est un logiciel malveillant qui chiffre vos fichiers et réclame une rançon, souvent en cryptomonnaie, pour les rendre. Avant de paniquer, vérifiez s’il s’agit d’un vrai chiffrement ou d’un faux écran de blocage, puis cherchez un déchiffreur gratuit sur le site No More Ransom avant toute autre démarche. Ne payez pas : rien ne garantit le retour des fichiers, et une sauvegarde hors ligne reste la seule vraie protection.
Un matin, vos photos ne s’ouvrent plus et un message réclame quelques centaines d’euros en bitcoins : voici comment reconnaître un ransomware, et ce que vous pouvez encore sauver.
Ransomware : la définition simple
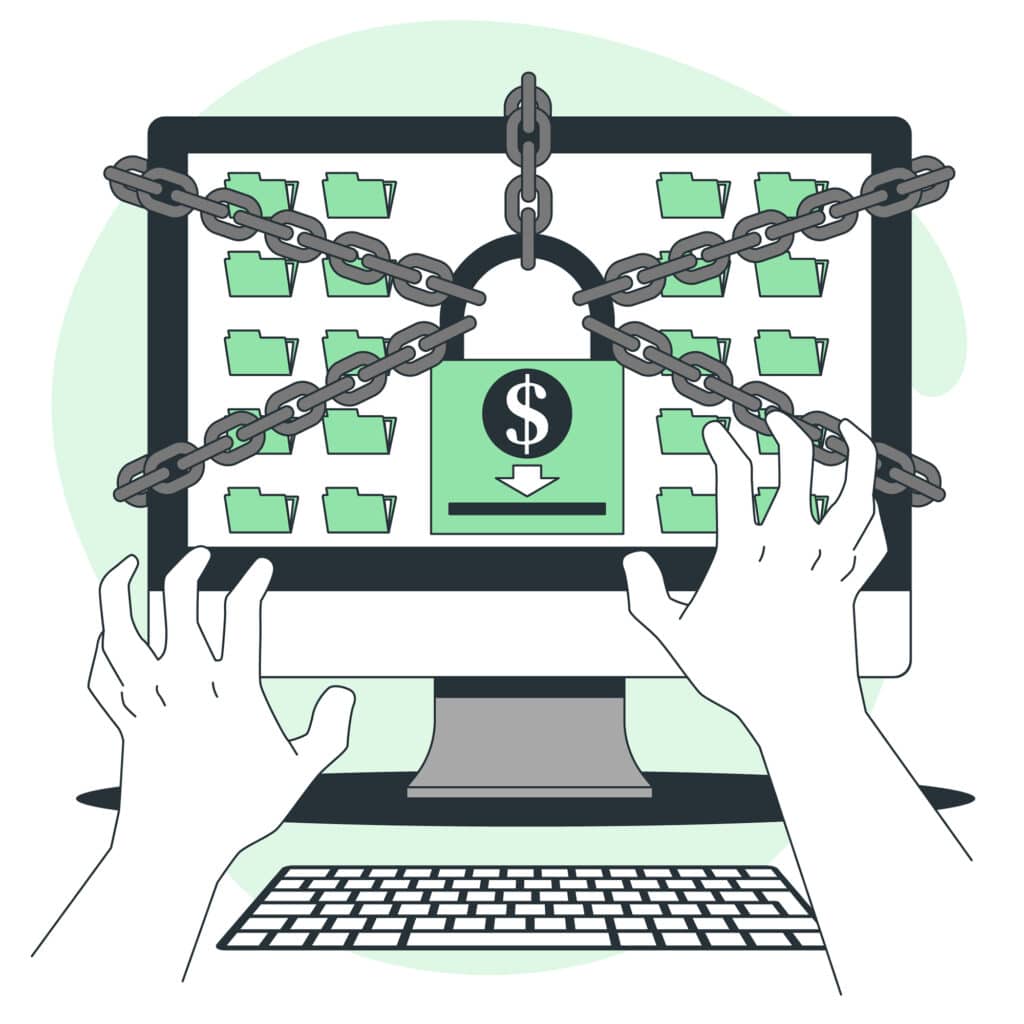
Un ransomware, ou rançongiciel en français, est un logiciel malveillant qui chiffre les fichiers d’un ordinateur ou d’un serveur, puis réclame une rançon contre la clé qui permet de les rouvrir. Le chiffrement rend les fichiers illisibles sans les supprimer : vos photos et vos documents sont toujours là, mais personne ne peut les ouvrir sans cette clé. La rançon est presque toujours demandée en cryptomonnaie, avec un compte à rebours pour faire monter la pression.
Les groupes qui visent les entreprises pratiquent en plus la double extorsion : ils copient les données avant de les chiffrer, puis menacent de les publier si la victime ne paie pas. Chez les particuliers, les attaques sont plus simples, mais le résultat est le même : des années de photos de famille bloquées du jour au lendemain.
Vrai rançongiciel ou faux écran de blocage
Beaucoup d’écrans qui « bloquent » l’ordinateur n’ont rien chiffré du tout. Ce sont des pages web affichées en plein écran, qui imitent un avertissement de la police ou de Microsoft pour vous faire payer ou appeler un faux support. La différence se vérifie en quelques secondes.
| Ce que vous voyez | Ce que c’est | Quoi faire |
|---|---|---|
| Une page en plein écran dans le navigateur, avec une sirène, un logo de la police ou de Microsoft et un numéro à appeler | Un faux écran de blocage : aucun fichier n’est touché | Fermez le navigateur avec Ctrl + Alt + Suppr puis le Gestionnaire des tâches, et n’appelez pas le numéro |
| Des fichiers qui ne s’ouvrent plus, avec une extension inconnue ajoutée à leur nom | Un vrai rançongiciel | Suivez la marche à suivre plus bas |
| Un fichier « README » ou « HOW TO DECRYPT » dans chaque dossier | La note de rançon d’un vrai rançongiciel | Gardez la note : elle sert à identifier le rançongiciel |
| Un mail qui affirme avoir piraté votre webcam et réclame des bitcoins | Une arnaque à la sextorsion, sans aucun logiciel installé | Ne répondez pas et supprimez le mail |
Comment un ransomware arrive chez un particulier
- Une pièce jointe piégée : une fausse facture, un faux avis de livraison, un document qui demande d’« activer les macros ».
- Un logiciel gratuit ou piraté : un jeu, un logiciel de montage, un « crack » téléchargé hors du site officiel.
- Un lien reçu par mail ou par SMS qui installe une fausse mise à jour ; si vous avez déjà cliqué, suivez notre page j’ai cliqué sur un lien suspect.
- Une faille non corrigée, quand Windows ou le navigateur n’est pas à jour.
- Une clé USB trouvée ou prêtée.
Le rançongiciel fait partie d’une famille plus large, avec le logiciel qui vole vos mots de passe et le faux support technique, que notre page sur les logiciels malveillants détaille.
Vos fichiers sont chiffrés : que faire, dans l’ordre
- Débranchez l’ordinateur d’internet (câble et wifi) et de tout disque de sauvegarde, pour que le rançongiciel ne gagne ni vos autres appareils ni vos sauvegardes.
- Photographiez l’écran et la note de rançon, et notez l’extension ajoutée à vos fichiers.
- Depuis un autre appareil, ouvrez le site nomoreransom.org. Son outil Crypto Sheriff identifie le rançongiciel et vous oriente vers un déchiffreur gratuit s’il en existe un. Ce portail, lancé en 2016 par Europol, la police néerlandaise et des éditeurs de sécurité, savait déjà déchiffrer plus de 140 types de rançongiciels en 2020.
- Ne payez pas. Rien ne garantit l’envoi de la clé, la clé fournie ne marche pas toujours, et une victime qui paie devient une cible pour la suite.
- Portez plainte au commissariat, à la gendarmerie ou en ligne, avec la note de rançon et vos photos ; le 17Cyber vous oriente.
- Avant de restaurer une sauvegarde, faites nettoyer ou réinstaller l’ordinateur : sinon, les fichiers restaurés seront chiffrés à leur tour. Gardez une copie des fichiers chiffrés, car un déchiffreur peut sortir des mois plus tard.
Ce que l’IA change
En septembre 2025, les chercheurs d’ESET ont découvert PromptLock, présenté comme le premier rançongiciel piloté par une intelligence artificielle. Il fait tourner sur l’ordinateur un modèle d’IA qui écrit seul, au moment de l’attaque, les programmes chargés de fouiller les fichiers, de copier les plus sensibles puis de les chiffrer, sous Windows, Linux ou macOS. ESET le décrit comme une preuve de concept, jamais vue dans une attaque réelle. Il montre pourtant la direction : un code qui change à chaque attaque est plus difficile à repérer pour un antivirus, ce qui rend les sauvegardes hors ligne encore plus importantes.
Se protéger en 5 réglages
- Activez l’accès contrôlé aux dossiers de Windows : Sécurité Windows > Protection contre les virus et menaces > Gérer la protection contre les ransomwares > Dispositif d’accès contrôlé aux dossiers. Seules les applications reconnues par Microsoft peuvent alors modifier vos Documents, Images et Vidéos ; ajoutez vos autres dossiers importants dans « Dossiers protégés ».
- Sauvegardez selon la règle 3-2-1 : trois copies, sur deux supports différents, dont une hors de la maison ou hors ligne. Un disque externe débranché après chaque sauvegarde échappe au rançongiciel.
- Utilisez un stockage en ligne qui garde les versions précédentes de vos fichiers, comme OneDrive ou Google Drive : vous pourrez revenir à une version d’avant le chiffrement.
- Laissez les mises à jour automatiques de Windows et du navigateur activées, avec un antivirus actif ; notre comparatif de l’antivirus gratuit pour Windows aide à choisir.
- N’ouvrez aucune pièce jointe ni aucun logiciel dont vous n’avez pas vérifié l’origine ; notre guide pour sécuriser son PC reprend les autres réglages utiles.
Et en entreprise ?
Les entreprises restent la cible principale des groupes de rançongiciels, qui y réclament des sommes bien plus élevées et pratiquent la double extorsion. Notre guide de la cybersécurité des PME détaille les mesures à prendre, et notre article sur le groupe The Gentlemen montre comment se déroule une attaque réelle.
FAQ
Faut-il payer la rançon ?
Non. Le paiement ne garantit pas la récupération des fichiers, finance les attaques suivantes et vous signale comme une victime qui paie. Cherchez d’abord un déchiffreur gratuit et portez plainte.
Peut-on récupérer ses fichiers sans payer ?
Parfois : No More Ransom propose des déchiffreurs gratuits pour de nombreux rançongiciels. Sinon, une sauvegarde hors ligne ou les versions précédentes de votre stockage en ligne permettent de tout retrouver.
Un antivirus gratuit suffit-il ?
Microsoft Defender, intégré à Windows, protège bien contre les rançongiciels connus, surtout avec l’accès contrôlé aux dossiers activé. Aucun antivirus ne remplace une sauvegarde hors ligne.
Un téléphone peut-il être touché ?
Les rançongiciels visent surtout les ordinateurs. Sur Android, de fausses applications installées hors du Play Store peuvent bloquer l’écran et réclamer de l’argent : installez vos applications uniquement depuis les boutiques officielles.
Auteur / autrice
-
Voir toutes les publications Avatar d'Alexis Valin, fondateur de Tout sur la CyberAlexis Valin a fondé Tout sur la Cyber. Parent, passionné par la cybersécurité et formé par la SecNumacadémie de l’ANSSI, il partage ce qu’il apprend sur les arnaques et les dangers en ligne. Il écrit et vérifie chaque guide du site.